نشانه های سایت جعلی شامل آدرس اینترنتی مشکوک، تقلید ظاهر یک سایت معتبر، درخواست غیرمنتظره رمز یا اطلاعات بانکی، فشار برای پرداخت فوری و نبود امکان تأیید مستقل هویت گرداننده است. برای تشخیص سایت واقعی از صفحه فیشینگ، ابتدا نام دامنه را بررسی کنید، سپس مسیر ورود به صفحه و نوع اطلاعات درخواستی را ارزیابی کنید. وجود HTTPS، علامت قفل یا طراحی حرفهای بهتنهایی معتبر بودن سایت را تضمین نمیکند. اگر درباره صفحهای تردید دارید، هیچ اطلاعاتی وارد نکنید و از مسیر مستقل به خدمت اصلی مراجعه کنید.
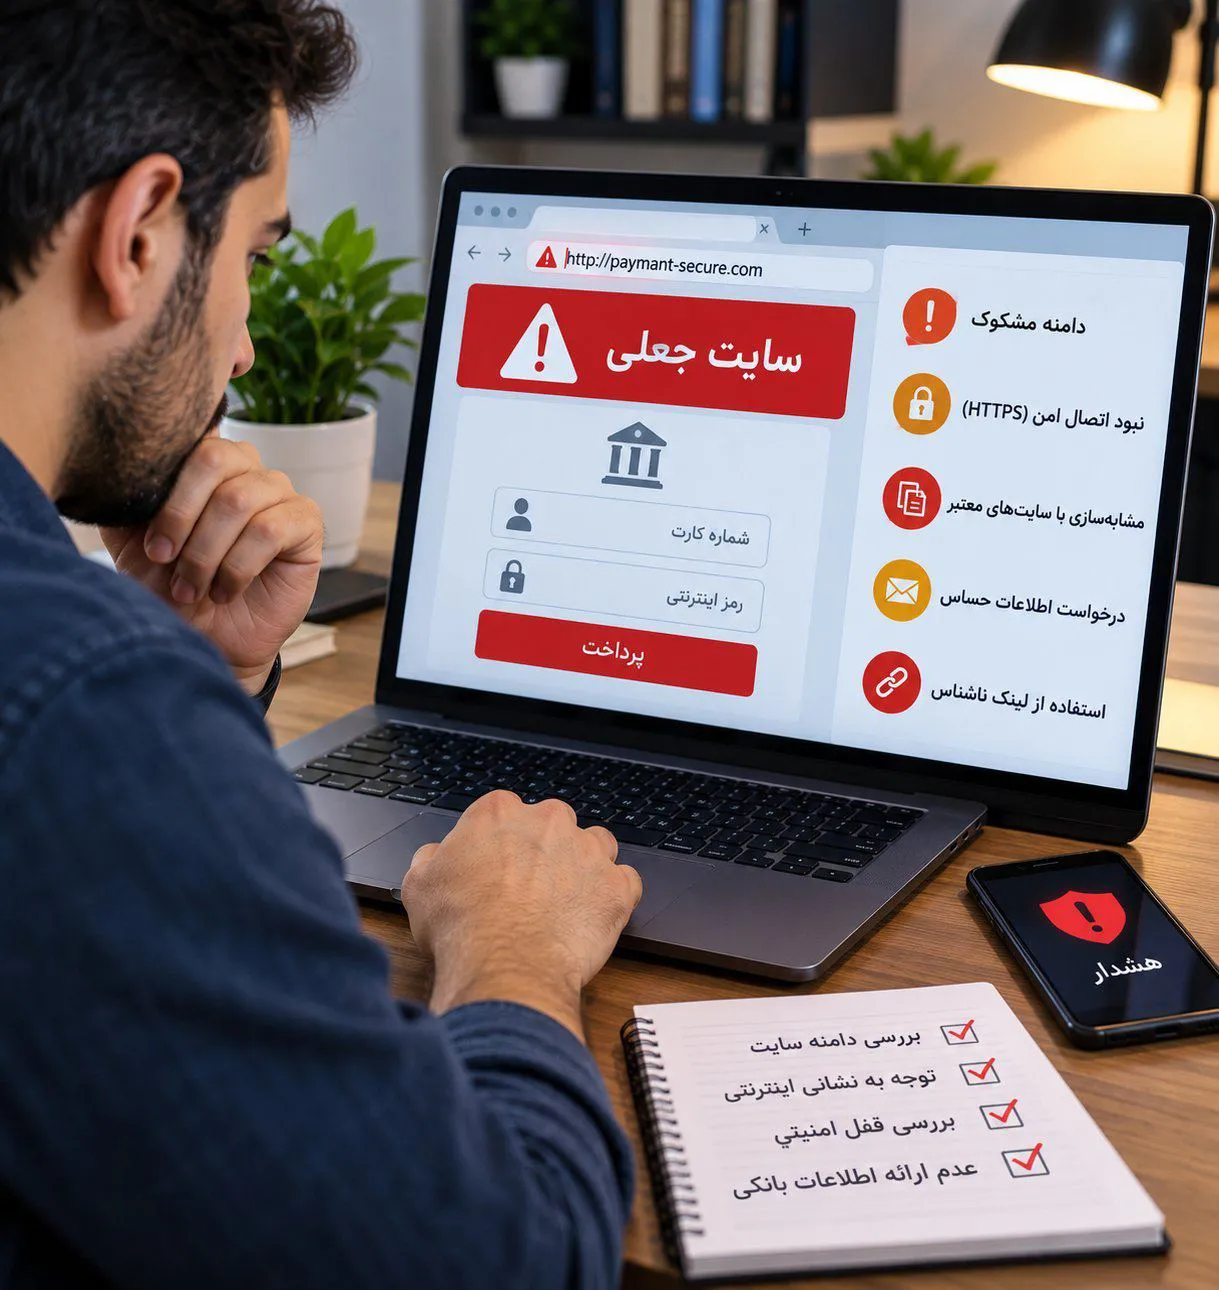
کلاهبرداران اینترنتی میتوانند صفحاتی طراحی کنند که از نظر رنگبندی، فونت، چیدمان و حتی تصویر محصولات شبیه سایتهای شناختهشده باشند. بعضی صفحات با هدف سرقت رمز و اطلاعات کارت بانکی ساخته میشوند و برخی کاربران را به نصب برنامه مخرب یا پرداخت برای خدمات غیرواقعی هدایت میکنند. در این مقاله، مهمترین نشانههای فنی و رفتاری سایت جعلی، روش بررسی فروشگاه اینترنتی و درگاه پرداخت و اقداماتی را که پس از ورود به صفحه مشکوک ضروری هستند، بررسی میکنیم.
سایت جعلی چیست و چه تفاوتی با سایت واقعی دارد؟
سایت جعلی وبسایتی است که با ارائه اطلاعات گمراهکننده یا تقلید هویت یک شخص، سازمان یا کسبوکار تلاش میکند اعتماد کاربران را جلب کند. چنین سایتی ممکن است یک نسخه مشابه از صفحه ورود، فروشگاه اینترنتی یا درگاه پرداخت باشد.
همه سایتهای جعلی الزاماً ظاهری ضعیف ندارند. بعضی صفحات با دقت طراحی شدهاند و حتی قابلیتهای ظاهری مانند جستوجو، سبد خرید یا فرم پشتیبانی دارند. وجود این امکانات به معنای واقعی بودن خدمات نیست.
همچنین باید میان سایت فیشینگ و سایت نامعتبر تفاوت گذاشت. یک فروشگاه ممکن است خدمات ضعیفی ارائه دهد، اما الزاماً برای سرقت اطلاعات طراحی نشده باشد. تشخیص ماهیت فعالیت نیازمند بررسی شواهد است.
چگونه آدرس سایت جعلی را از دامنه اصلی تشخیص دهیم؟
نام دامنه یکی از مهمترین بخشهای بررسی امنیتی است. مهاجمان ممکن است با افزودن حروف، جابهجایی کاراکترها یا استفاده از پسوندهای متفاوت، نشانی مشابه یک سایت شناختهشده ایجاد کنند.
برای مثال، اگر نام یک برند شناختهشده در ابتدای آدرس آمده باشد، این موضوع لزوماً ثابت نمیکند دامنه متعلق به همان برند است. ممکن است نام برند فقط بخشی از زیردامنه باشد و دامنه اصلی در اختیار شخص دیگری قرار داشته باشد.
هنگام بررسی، به جای توجه صرف به عبارت ابتدایی، نام میزبان و دامنه ثبتشده را کامل شناسایی کنید. در برخی حملات از حروف بسیار شبیه در الفباهای مختلف نیز استفاده میشود.
اگر نشانی دقیق سایت اصلی را نمیدانید، بهتر است آن را از اطلاعرسانی معتبر همان سازمان پیدا کنید و به لینک ارسالشده توسط شخص ناشناس اعتماد نکنید.
آیا داشتن HTTPS و علامت قفل به معنای امن بودن سایت است؟
خیر. HTTPS نشان میدهد ارتباط میان مرورگر و سرور با سازوکار رمزگذاری محافظت میشود؛ اما بهتنهایی هویت تجاری یا قانونی صاحب سایت را تأیید نمیکند.
یک سایت فیشینگ نیز میتواند گواهی معتبر ارتباط رمزگذاریشده داشته باشد. در چنین وضعیتی، اطلاعاتی که وارد میکنید ممکن است در مسیر انتقال محافظت شوند، اما در نهایت در اختیار گرداننده همان سایت جعلی قرار بگیرند.
بنابراین وجود علامت قفل، یکی از معیارهای فنی ارتباط است و نباید بهعنوان تأیید اصالت خدمات تلقی شود. نام دامنه، سابقه ارتباط با سایت، شیوه ورود و نوع درخواست اطلاعات نیز باید بررسی شوند.
نشانههای صفحه ورود جعلی و سرقت رمز عبور چیست؟
صفحات ورود جعلی معمولاً تلاش میکنند ظاهر پنل کاربری یک خدمت معتبر را تقلید کنند. ممکن است از کاربر خواسته شود شماره تلفن، رمز عبور یا کد یکبارمصرف را برای تأیید حساب وارد کند.
یکی از نشانههای خطر این است که بدون آغاز فرایند ورود توسط خودتان، از طریق پیام یا تبلیغ به صفحهای هدایت شده باشید که اطلاعات محرمانه میخواهد.
درخواست کد ورود برای شخص دیگر، ادعای رفع فوری مسدودی حساب یا معرفی فرایند تأیید غیرمنتظره نیز باید بررسی شود.
اگر صفحه مشکوک است، آن را ببندید و مستقیماً از برنامه رسمی یا نشانی معتبری که قبلاً بررسی کردهاید وارد حساب شوید. تغییر گذرواژه نیز باید فقط در محیط قابل اعتماد انجام شود.
چگونه درگاه پرداخت جعلی را تشخیص دهیم؟
درگاه پرداخت جعلی میتواند از نظر ظاهر بسیار شبیه صفحه بانکی واقعی باشد. کلاهبردار ممکن است از طراحی مشابه، تصویر کارت، صفحهکلید مجازی یا شمارنده زمان برای جلب اعتماد استفاده کند.
پیش از واردکردن اطلاعات بانکی، نشانی دقیق صفحه را بررسی کنید و اطمینان پیدا کنید که درگاه پرداخت متعلق به ارائهدهنده مجاز است. نشانی باید با دامنههای معتبر اعلامشده توسط مرجع مسئول تطبیق داشته باشد.
به مبلغ، نام پذیرنده و تناسب پرداخت با خدمت نیز توجه کنید. درخواست پرداخت کوچک برای مشاهده ابلاغیه، دریافت جایزه یا فعالسازی یک حساب ناشناس میتواند بخشی از فرایند فیشینگ باشد.
اگر اطلاعات کارت را در صفحه مشکوک وارد کردهاید، حتی بدون مشاهده برداشت مالی، موضوع را جدی بگیرید و از طریق بانک اقدامات حفاظتی مناسب انجام دهید.
چگونه اعتبار فروشگاه اینترنتی را قبل از خرید بررسی کنیم؟
برای بررسی فروشگاه اینترنتی، تنها به ظاهر صفحه محصول یا میزان تخفیف توجه نکنید. هویت فروشنده، روش ارتباط، شرایط تحویل، سیاست مرجوعی و سابقه قابل اعتبارسنجی کسبوکار اهمیت دارند.
وجود نشان اعتماد الکترونیکی باید از طریق سازوکار رسمی مربوط بررسی شود؛ زیرا تصویر یک نشان بهتنهایی قابل جعل است. همچنین مجوز احتمالی فعالیت، تضمینکننده کیفیت هر معامله یا تحویل قطعی کالا نیست.
اگر فروشنده فقط پرداخت به حساب شخصی، انتقال وجه خارج از فرایند معمول یا ارتباط از طریق پیامرسان را میپذیرد، لازم است خطر معامله را دقیقتر بررسی کنید.
قیمت غیرعادی، نبود اطلاعات روشن تماس و فشار برای خرید فوری نیز نشانههایی هستند که در کنار سایر شواهد اهمیت پیدا میکنند.
تفاوت سایت جعلی، سایت فیشینگ و فروشگاه نامعتبر چیست؟
این اصطلاحات مرتبطاند، اما دقیقاً یک مفهوم ندارند. تشخیص تفاوت آنها کمک میکند هنگام مشاهده رفتار مشکوک، واکنش متناسبی داشته باشید.
| نوع صفحه | ویژگی اصلی | خطر احتمالی | اقدام مناسب |
|---|---|---|---|
| سایت فیشینگ | تقلید هویت برای دریافت اطلاعات | سرقت رمز یا اطلاعات بانکی | عدم ورود اطلاعات و گزارش صفحه |
| درگاه پرداخت جعلی | نمایش فرم مشابه پرداخت معتبر | افشای اطلاعات کارت | توقف پرداخت و تماس با بانک در صورت افشا |
| فروشگاه تقلبی | عرضه کالا یا خدمت بدون قصد واقعی ایفای تعهد | خسارت مالی یا افشای اطلاعات | حفظ مدارک و پیگیری رسمی |
| سایت با امنیت ضعیف | نقص در حفاظت فنی اطلاعات | نشت داده یا سوءاستفاده احتمالی | محدودکردن اطلاعات ارائهشده |
| سایت تازهتأسیس | سابقه عمومی محدود | نیازمند بررسی بیشتر؛ نه الزاماً جعلی | اعتبارسنجی هویت و خدمات |
یک صفحه ممکن است همزمان در چند دسته قرار گیرد. برای مثال، فروشگاه تقلبی میتواند دارای درگاه پرداخت جعلی نیز باشد. همچنین تازهبودن دامنه یا نداشتن طراحی حرفهای بهتنهایی اثباتکننده کلاهبرداری نیست.
آیا تاریخ ثبت دامنه و اطلاعات مالک سایت قابل اعتماد است؟
تاریخ ثبت دامنه میتواند یکی از دادههای کمکی در بررسی اعتبار سایت باشد. اگر صفحهای ادعای سابقه طولانی دارد، اما دامنه آن بهتازگی ثبت شده است، این اختلاف ارزش بررسی دارد.
بااینحال، یک شرکت معتبر نیز ممکن است دامنه جدیدی برای خدمت تازه راهاندازی کند. در مقابل، بعضی مهاجمان از دامنههای قدیمی یا وبسایتهای تصاحبشده استفاده میکنند.
اطلاعات ثبت دامنه نیز همیشه هویت واقعی گرداننده کسبوکار را آشکار نمیکند. خدمات محافظت از حریم خصوصی و محدودیت انتشار دادههای مالکیت میتوانند دسترسی عمومی به این اطلاعات را کاهش دهند.
بنابراین عمر دامنه باید در کنار نشانی رسمی، محتوای سایت و شواهد مستقل بررسی شود.
چرا تخفیف غیرواقعی و پیشنهاد فوری نشانه سایت مشکوک است؟
بعضی صفحات تقلبی از تخفیف بسیار زیاد، شمارنده معکوس یا ادعای محدودبودن موجودی استفاده میکنند تا کاربر بدون بررسی خرید کند.
این روش با ایجاد احساس ازدستدادن فرصت عمل میکند. البته تخفیف واقعی و فروش زماندار نیز در تجارت الکترونیک وجود دارد و صرف استفاده از شمارنده به معنای جعلیبودن سایت نیست.
آنچه اهمیت دارد، ترکیب این رفتار با نشانههایی مانند هویت نامشخص فروشنده، درخواست پرداخت غیرمعمول و نبود امکان بررسی مستقل محصول است.
بهتر است پیش از پرداخت، اطلاعات کالا، شرایط تحویل و اعتبار فروشگاه را کنترل کنید و تحت فشار زمانی تصمیم نگیرید.
چگونه لینک کوتاه و ریدایرکت مشکوک را شناسایی کنیم؟
لینک کوتاهشده میتواند مقصد نهایی را از دید مخاطب پنهان کند. این ویژگی در کاربردهای عادی نیز استفاده میشود، اما در پیامهای ناشناس ممکن است تشخیص صفحه مخرب را دشوار کند.
ریدایرکت یا تغییرمسیر به معنای انتقال کاربر از یک نشانی به نشانی دیگر است. این فناوری ذاتاً خطرناک نیست، ولی میتواند برای مخفیکردن مقصد فیشینگ مورد سوءاستفاده قرار گیرد.
برای بررسی فنی میتوان از ابزارهای معتبر تحلیل نشانی استفاده کرد، اما نباید لینکهای دارای اطلاعات شخصی یا توکن ورود را در سرویسهای عمومی منتشر کرد.
اگر مقصد لینک نامشخص است، روش سادهتر و امنتر مراجعه مستقیم به سایت رسمی خدمت موردنظر خواهد بود.
نشانههای سایت جعلی در موبایل چه تفاوتی با کامپیوتر دارد؟
در تلفن همراه، فضای محدود صفحه ممکن است باعث شود بخش مهمی از آدرس اینترنتی دیده نشود. همین مسئله تشخیص دامنه واقعی را دشوارتر میکند.
بعضی صفحات فیشینگ برای نمایش موبایلی طراحی شدهاند و با دکمههای بزرگ، اعلانهای ساختگی یا پیامهای تمامصفحه، توجه کاربر را از نشانی مقصد منحرف میکنند.
در صورت تردید، نوار نشانی مرورگر را بررسی کنید و از بازکردن صفحه در مرورگر داخلی پیامرسان خودداری کنید؛ مگر اینکه اعتبار مقصد را مستقل تأیید کرده باشید.
همچنین درخواست نصب برنامه یا اعطای مجوز غیرضروری باید یک هشدار جدی محسوب شود. صفحهای که فقط قرار است اطلاعاتی نمایش دهد، لزوماً نیازی به دسترسی گسترده به گوشی ندارد.
سایت جعلی جریمه رانندگی و خلافی خودرو چه نشانههایی دارد؟
صفحات جعلی خدمات خودرو ممکن است با پیامهایی درباره جریمه جدید، افزایش بدهی یا توقیف خودرو معرفی شوند. مهاجم تلاش میکند راننده را برای پرداخت فوری به یک درگاه ناشناس هدایت کند.
در چنین شرایطی، حتی اگر شماره پلاک یا مشخصات خودرو در متن پیام آمده باشد، اصالت آن تأیید نمیشود.
برای شناخت روش فریب و بررسی مستقل وضعیت خودرو، مقاله پیامک جعلی جریمه رانندگی نشانههای رایج صفحات پرداخت تقلبی و روش برخورد با ادعاهای مشکوک را توضیح میدهد.
وجود جریمه باید از خدمات رسمی راهنمایی و رانندگی بررسی شود. پرداخت از طریق لینک ناشناس، بهویژه هنگام دریافت پیام تهدیدآمیز، میتواند اطلاعات بانکی را در معرض خطر قرار دهد.
آیا سایت جعلی میتواند حساب پیامرسان را هک کند؟
برخی صفحات فیشینگ با هدف سرقت کد ورود یا گذرواژه پیامرسان طراحی میشوند. ممکن است صفحه مدعی باشد برای مشاهده فایل، دریافت جایزه یا فعالسازی یک خدمت باید به حساب خود وارد شوید.
اگر کاربر اطلاعات ورود را در چنین صفحهای ارائه کند، احتمال دارد مهاجم برای تصاحب حساب تلاش کند. البته موفقیت این حمله به سازوکار امنیتی پیامرسان و اطلاعات افشاشده بستگی دارد.
در راهنمای هک شدن حساب پیام رسان اقدامات فوری برای قطع نشستهای ناشناس، بازیابی دسترسی و محافظت از مخاطبان بررسی شده است.
اگر تصور میکنید اطلاعات ورود را در صفحه جعلی وارد کردهاید، از مسیر رسمی حساب و دستگاه امن برای تغییر اطلاعات امنیتی اقدام کنید.
چگونه امنیت حساب روبیکا را در برابر صفحات جعلی افزایش دهیم؟
برای کاهش خطر تصاحب حساب روبیکا، کد ورود را محرمانه نگه دارید و در صورت ارائه قابلیت، تأیید دو مرحلهای را فعال کنید. همچنین دستگاههای متصل را بررسی کنید و نسبت به پیامهای درخواست رمز حساس باشید.
راهنمای امنیت حساب روبیکا درباره انتخاب رمز دوم، محافظت از اطلاعات ورود و مدیریت نشستهای فعال توضیح میدهد.
فعالسازی تنظیمات امنیتی بهتنهایی کافی نیست. اگر کاربر اطلاعات محرمانه را در صفحه فیشینگ وارد کند یا برنامه مخربی نصب کند، همچنان ممکن است با خطر مواجه شود.
بنابراین حفاظت فنی و شناخت صفحات جعلی باید همزمان مورد توجه قرار گیرند.
چگونه صفحه جعلی ابلاغیه قضایی را شناسایی کنیم؟
کلاهبرداران ممکن است صفحهای شبیه محیط خدمات قضایی ایجاد کنند و از طریق پیامک یا پیامرسان، ادعای ثبت شکایت یا ابلاغیه جدید داشته باشند.
در این صفحات ممکن است برای مشاهده پرونده درخواست پرداخت، کد ورود یا نصب برنامه ناشناس مطرح شود. چنین درخواستهایی باید با احتیاط جدی بررسی شوند.
پایگاه خبری اختبار درباره ابلاغیههای جعلی در پیامرسانها هشدار داده است:
«هیچ سازمان دولتی ابلاغیه رسمی را از طریق پیامرسانها ارسال نمیکند»
منبع: پایگاه خبری اختبار
برای اطمینان از وجود ابلاغیه، به جای استفاده از لینک داخل پیام، مستقیماً وارد محیط رسمی خدمات قضایی شوید. فایل یا تصویری که در گفتوگوی شخصی ارسال شده است، بهتنهایی اعتبار سند قضایی را ثابت نمیکند.
اگر در سایت جعلی اطلاعات کارت بانکی وارد کردیم چه کنیم؟
اگر اطلاعات بانکی را در صفحه مشکوک وارد کردهاید، منتظر برداشت غیرمجاز نمانید. فوراً با بانک از طریق شماره تماس معتبر ارتباط بگیرید و مطابق راهنمای آن برای مسدودسازی یا حفاظت از دسترسی بانکی اقدام کنید.
اگر تراکنش ناشناسی مشاهده شده است، اطلاعات آن را حفظ کنید و حادثه را به پلیس فتا گزارش دهید. متن پیام اولیه، شواهد صفحه جعلی و اطلاعات تراکنش ممکن است برای بررسی مفید باشند.
در صورت نصب برنامه ناشناس، احتمال آلودگی گوشی نیز باید بررسی شود. تغییر رمزهای حساس را از دستگاه سالم انجام دهید.
امکان بازگشت وجه به شرایط حادثه و نتیجه بررسی مراجع مسئول بستگی دارد و نمیتوان آن را تضمین کرد.
چگونه سایت فیشینگ را گزارش کنیم و مدارک را نگه داریم؟
اگر صفحه فیشینگ یا سایت تقلبی شناسایی کردهاید، میتوانید موضوع را از طریق امکانات گزارش مرورگر، ارائهدهنده خدمت مربوط یا مراجع تخصصی جرایم سایبری مطرح کنید.
برای مستندسازی، نشانی مشکوک، متن پیام مرتبط، زمان مشاهده و تصاویر موجود را نگهداری کنید. برای تهیه مدرک، لینک را دوباره باز نکنید و روی دستگاه مشکوک عملیات حساس انجام ندهید.
اگر سایت با هدف کلاهبرداری مالی استفاده شده است، علاوه بر گزارش صفحه، وضعیت تراکنشهای بانکی را بررسی کنید.
از انتشار عمومی لینک فعال فیشینگ برای هشدار به دیگران خودداری کنید؛ زیرا ممکن است به بازدید یا کلیک ناخواسته افراد بیشتری منجر شود.
پرسشهای متداول
مهمترین نشانه های سایت جعلی چیست؟
دامنه مشکوک، تقلید ظاهر سایت معتبر، درخواست غیرمنتظره اطلاعات حساس و فشار برای پرداخت فوری از مهمترین نشانههای قابل بررسی هستند.
آیا سایت دارای HTTPS ممکن است جعلی باشد؟
بله. HTTPS فقط ارتباط را رمزگذاری میکند و بهتنهایی هویت واقعی گرداننده سایت را تأیید نمیکند.
چگونه درگاه پرداخت جعلی را تشخیص دهیم؟
نشانی واقعی درگاه، نام پذیرنده، مبلغ و تناسب پرداخت با خدمت را بررسی کنید و از ورود اطلاعات در صفحات معرفیشده از طریق پیام ناشناس خودداری کنید.
آیا سایت تازهتأسیس همیشه کلاهبرداری است؟
خیر. عمر کم دامنه بهتنهایی نشانه قطعی کلاهبرداری نیست و باید همراه با سایر شواهد بررسی شود.
آیا صرف ورود به سایت جعلی باعث هک گوشی میشود؟
نه لزوماً. خطر به آسیبپذیریهای دستگاه، محتوای صفحه و اقداماتی مانند نصب فایل یا ورود اطلاعات بستگی دارد.
اگر رمز حساب را در سایت فیشینگ وارد کنیم چه کنیم؟
از دستگاه قابل اعتماد رمز را تغییر دهید، نشستهای ناشناس را بررسی کنید و در صورت امکان احراز هویت چندمرحلهای را فعال کنید.
آیا نشان اعتماد الکترونیکی امنیت خرید را تضمین میکند؟
خیر. اصالت نشان باید بررسی شود و وجود آن بهتنهایی تحویل کالا یا کیفیت معامله را تضمین نمیکند.
چگونه سایت جعلی را به پلیس فتا گزارش کنیم؟
شواهد مرتبط را حفظ کنید و از روشهای رسمی گزارش جرایم سایبری استفاده کنید. در صورت خسارت مالی، اقدامات فوری بانکی را نیز انجام دهید.
جمعبندی: بهترین روش تشخیص سایت جعلی و صفحه فیشینگ چیست؟
نشانه های سایت جعلی را باید بهصورت مجموعهای از شواهد بررسی کرد. دامنه مشابه، صفحه ورود غیرمنتظره، درخواست رمز و اطلاعات بانکی، وعده غیرواقعی و فشار برای اقدام فوری میتوانند هشداردهنده باشند؛ اما هیچ معیار منفردی برای تشخیص قطعی همه سایتها کافی نیست.
برای ورود به خدمات حساس، نشانی رسمی را مستقل بررسی کنید و به لینکهای ارسالشده در پیامهای ناشناس اعتماد نکنید. وجود HTTPS، طراحی حرفهای یا حتی اطلاعات واقعی مخاطب در صفحه، تضمینکننده اعتبار نیست.
اگر اطلاعات محرمانه افشا شده است، اقدامات حفاظتی متناسب با نوع اطلاعات را سریع انجام دهید. تماس با بانک، تغییر رمز از دستگاه امن، بررسی نشستهای فعال و گزارش سوءاستفاده میتوانند از خسارت بیشتر جلوگیری کنند. آشنایی با این اصول، یکی از مهمترین مهارتهای امنیت دیجیتال برای خرید اینترنتی، استفاده از پیامرسانها و دسترسی به خدمات عمومی است.